Na mesma semana em que a Europa, o Japão e o Reino Unido pediram enfaticamente a seus cidadãos que se preparassem para uma espécie de apocalipse iminente, estocando água, comida e dinheiro em espécie para um período de três a dez dias, a maior plataforma de criptomoedas do mundo, a Binance, perdeu cerca de 6,3 bilhões de dólares em menos de quatro horas.
Os órgãos de segurança, especialmente o FBI nos Estados Unidos, atribuíram o roubo a cibercriminosos que poderiam estar ligados ao governo da Coreia do Norte. É preciso esclarecer, porém, que ninguém demonstrou um vínculo causal entre as duas notícias, nem é possível afirmar com certeza a origem do ataque. O que elas compartilham, isso sim, é um mesmo diagnóstico: os sistemas dos quais dependemos podem falhar, e nenhum governo já nega isso ou tenta disfarçá-lo.
O maior roubo da história das criptomoedas
Por: Gabriel E. Levy B.
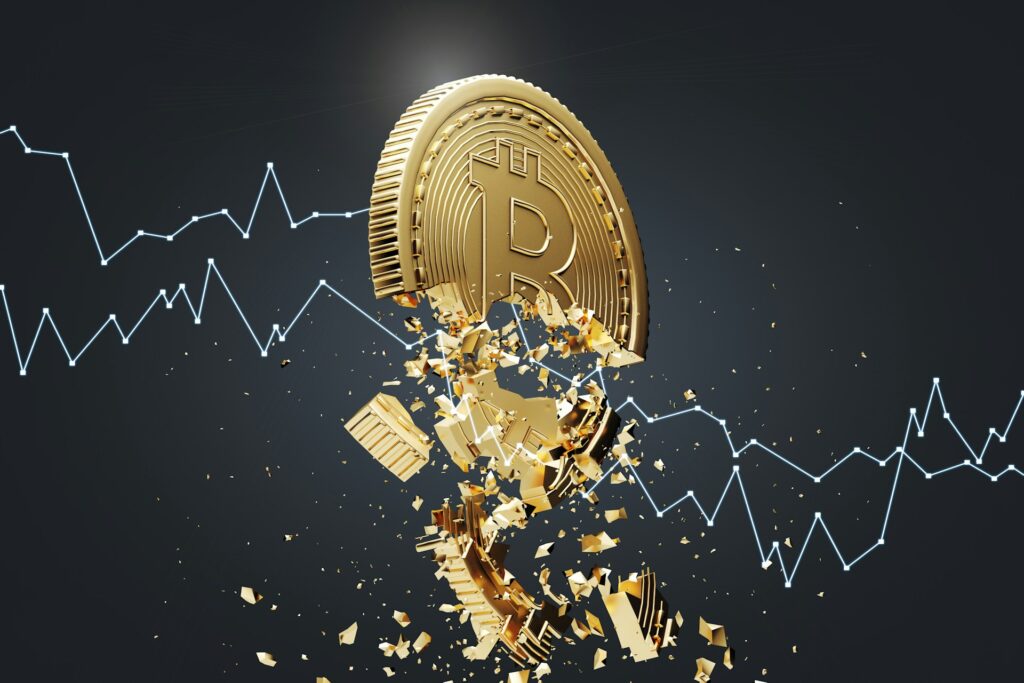
A Binance é a maior plataforma de compra e venda de criptomoedas do mundo e controla cerca de 35% do mercado. Entre outras funções, guarda os fundos de seus clientes em carteiras digitais que administra e processa os saques a partir de algumas delas que permanecem conectadas à internet, ou seja, espaços na nuvem que acreditávamos seguros para armazenar os códigos únicos das criptomoedas, um serviço utilizado por milhões de pessoas ao redor do mundo. No entanto, toda essa ilusão de segurança desabou na noite de quinta-feira, 29 de outubro, entre as nove da noite e a uma da madrugada no horário da Europa Central, quando o sistema de saques da Binance assinou saídas de dinheiro de 17 dessas carteiras sem a autorização dos proprietários. Segundo a empresa de dados Bitquery, o invasor movimentou cerca de 6,3 bilhões de dólares em menos de quatro horas e os distribuiu por nove blockchains diferentes, ou seja, pulverizou o rastro na rede.
A porta de entrada foi um notebook.
A investigação preliminar da Binance aponta para o computador comprometido de um engenheiro de operações da própria empresa, o que teria permitido ao invasor entrar em um contêiner de serviços e enviar ordens de saque não autorizadas. Ou seja, um funcionário poderia estar envolvido, embora ainda não seja possível determinar se agiu de forma intencional ou se o dispositivo foi violado pelos atacantes sem que ele percebesse. O certo é que a empresa esclareceu que não houve vazamento de chaves privadas e que o ataque teve várias frentes.
As emissoras de stablecoins Tether e Circle, ou seja, as empresas que lastreiam criptomoedas atreladas ao valor do dólar, congelaram cerca de 2,4 bilhões de dólares assim que detectaram a movimentação, enquanto a Binance suspendeu depósitos e saques por cerca de 45 horas, prometeu cobrir todas as perdas com recursos próprios e, até o sábado, já havia reposto cerca de 90% do dinheiro afetado. Ainda assim, o golpe é quatro vezes maior que o 1,5 bilhão subtraído da Bybit em fevereiro de 2025, que até esta semana era o maior roubo de criptomoedas já registrado.
A Coreia do Norte e o negócio do hackeamento
As empresas de análise de blockchain TRM Labs e Chainalysis, ou seja, as empresas que se dedicam a rastrear o dinheiro dentro das blockchains, atribuíram o ataque, com alto grau de confiança, ao TraderTraitor, uma unidade de hackers que, segundo as agências de segurança norte-americanas, atua para o Estado norte-coreano e estaria vinculada ao grupo Lazarus. No entanto, foi somente no sábado, 31 de outubro, que o FBI confirmou oficialmente a atribuição e alertou que os atacantes já estavam convertendo o produto do roubo em Ethereum, uma criptomoeda diferente do Bitcoin e que utiliza outros códigos de criptografia, como estratégia para lavar o dinheiro por meio de plataformas sem intermediários, em outras palavras, serviços de troca automática muito difíceis de rastrear para qualquer autoridade.
Roubar criptomoedas é política de Estado em Pyongyang.
Segundo os cálculos da Chainalysis, os hackers norte-coreanos roubaram 1,34 bilhão de dólares em 2024 e 2,02 bilhões em 2025, ou seja, cerca de 60% de todo o crime com criptomoedas registrado no mundo naquele ano, com um butim acumulado desde 2016 de cerca de 6,75 bilhões. Isso significa que o golpe contra a Binance, sozinho, quase iguala uma década inteira de roubos. E embora as Nações Unidas e vários governos, entre eles o dos Estados Unidos, sustentem há anos que esse dinheiro financia os programas nuclear e de mísseis do regime, pessoalmente considero que há aqui um paradoxo difícil de digerir: um país com escassez crônica de alimentos acaba se financiando com a riqueza digital de investidores de todo o planeta, enquanto uma indústria que se gaba da descentralização depende de que duas emissoras privadas congelem fundos a tempo.
Três dias de água e comida
Em 22 de outubro, o Gabinete do governo britânico (Cabinet Office), ou seja, o órgão que coordena o trabalho dos ministérios a partir de Downing Street, lançou a campanha “Be Ready”, ou “Esteja preparado”, que segundo o próprio governo durará três anos e pede a cada lar que tenha, para 72 horas, três litros de água por pessoa por dia, comida que não precise de cozimento, uma lanterna, um rádio, um carregador portátil e dinheiro em espécie caso os sistemas eletrônicos de pagamento falhem. A mensagem oficial da campanha diz, em tradução livre, que “do clima extremo aos ciberataques, as emergências podem interromper os serviços dos quais dependemos; estar preparados durante três dias nos ajuda a nos virar enquanto a ajuda chega a quem mais precisa”, ao que o secretário de Defesa, Wes Streeting, acrescentou que as empresas poderiam sofrer ciberataques capazes de derrubar cadeias de suprimento inteiras.
Cinco dias depois, o ministro japonês de Gestão de Desastres, Goshi Hosono, anunciou que em 2 de novembro, com a criação da nova agência nacional de desastres, pediria a todos os lares que guardassem pelo menos três dias de água e comida, além de itens de higiene, e uma semana se possível. Trata-se de um país que há anos se prepara para um megaterremoto na Fossa de Nankai e para uma eventual erupção do Monte Fuji, ou seja, neste caso a motivação é sísmica e vulcânica e não tem nenhuma relação com a cibersegurança.
A Europa segue na mesma direção há mais de um ano.
Desde março de 2025, a Comissão Europeia pede que cada cidadão consiga se manter por conta própria durante 72 horas, a Alemanha recomenda até dez dias e a região francesa da Normandia repetiu o apelo nesta semana com uma frase bastante direta: não esperem a emergência, preparem-se agora. Enquanto isso, nos Estados Unidos, o site oficial Ready.gov fala em “vários dias”, e o Pentágono ordenou no final de setembro que suas bases militares possam operar por até 90 dias sem abastecimento externo, de onde vem o número que mencionamos no início.
Existe uma relação entre as duas notícias?
A resposta curta é que não há nenhuma prova de um vínculo direto, e a própria cronologia o descarta: a campanha britânica saiu uma semana antes do roubo, o Japão fez seu anúncio dois dias antes, a estratégia europeia tem mais de um ano e o Pentágono deu sua ordem no final de setembro. Ou seja, nenhum governo nem nenhuma fonte séria relacionou os dois fatos. No entanto, eles compartilham um contexto que vale a pena observar com atenção. Outubro de 2026 já é conhecido no setor como o “outubro negro”, porque em 21 de outubro duas falhas críticas no PHP, a linguagem de programação que sustenta cerca de 70% dos sites do mundo, obrigaram a tirar do ar sites de governos europeus, a Wikipédia, a loja de videogames Steam e plataformas educacionais. Essas falhas foram encontradas pelos pesquisadores com a ajuda de modelos de inteligência artificial da OpenAI e da empresa Wiz, o que abre outra discussão sobre o papel da IA na busca por vulnerabilidades.
O governo britânico usou esse apagão como argumento.
A campanha “Be Ready” foi publicada no dia seguinte à crise do PHP, e Londres disse que a interrupção demonstrava por que ela era necessária. O roubo à Binance chegou oito dias depois e encerrou o mês com a prova de que um agente supostamente estatal pode penetrar a infraestrutura privada mais bem financiada do planeta. Tampouco é a primeira vez que a Coreia do Norte atinge serviços essenciais: em 2017, o programa malicioso WannaCry, que os Estados Unidos e o Reino Unido atribuíram a Pyongyang, paralisou hospitais britânicos durante vários dias.
O fio condutor, neste caso, é uma mudança de doutrina. Os Estados deixaram de prometer a continuidade dos serviços e agora pedem aos lares que absorvam as primeiras 72 horas de qualquer colapso, venha ele de um terremoto, de uma tempestade, de uma erupção ou de um ataque cibernético. O sociólogo Ulrich Beck descreveu isso há quatro décadas como a sociedade de risco, aquela em que as ameaças que nós mesmos produzimos superam a capacidade das instituições de controlá-las. Os apelos para estocar suprimentos transformam essa ideia em política pública, e os usuários da Binance viveram sua própria versão, com 45 horas sem poder tocar em seu dinheiro.
O que isso significa para a América Latina
Embora na América Latina, desde a época da Guerra Fria, tenhamos percebido o risco de uma guerra em escala global como algo distante que só acontece no Norte Global, a realidade é que países como Colômbia, Chile, Argentina, Brasil e México aparecem no mapa de países com recomendações oficiais de preparação, ou seja, não estão isentos dos efeitos de um possível apocalipse. Segundo uma publicação da Newsweek desta semana, o alto risco de terremotos e inundações faz com que essas precauções tenham muito mais sentido. Ao mesmo tempo, a região é uma das que mais usam a Binance para guardar economias em stablecoins como resposta à inflação e aos controles cambiais, de modo que um congelamento de dois dias pesa de forma muito diferente em Buenos Aires, Caracas, Bogotá ou Cidade do México do que em Londres. Além disso, muito provavelmente nossos governos têm menos capacidade fiscal para reagir a uma crise de serviços e, com certeza, menos margem para exigir prestação de contas de uma empresa sem sede fixa. Por isso, o roubo reabre uma pergunta que as autoridades latino-americanas raramente costumam se fazer e que não é pouca coisa: quem protege o dinheiro digital dos cidadãos quando a plataforma que o custodia está fora de qualquer jurisdição local?
Em resumo, o roubo à Binance e os apelos para guardar água e comida carecem de uma causa comum demonstrável e, ainda assim, descrevem o mesmo mundo: um mundo em que um Estado pária teria esvaziado em quatro horas a maior carteira da internet, enquanto os governos mais ricos do planeta admitem que não podem garantir eletricidade, água, internet nem pagamentos eletrônicos durante as primeiras 72 horas de uma crise. Preparar-se parece sensato, mas a pergunta de fundo é quem paga a conta quando o sistema falha, e, por enquanto, quem paga somos todos nós.
Referências
- (2026, 30 de outubro). How the Binance hack happened and who was behind it. https://www.euronews.com/2026/10/30/how-the-binance-hack-happened-and-who-was-behind-it
- (2026, 1º de novembro). FBI blames North Korea for $6.3 billion Binance crypto hack. https://www.euronews.com/2026/11/01/fbi-blames-north-korea-for-63-billion-binance-crypto-hack
- (2026, 31 de outubro). A simple explainer of the massive $6.3 billion crypto heist at Binance. https://www.npr.org/2026/10/31/nx-s1-6024426/binance-crypto-heist-cyber-criminals-north-korea
- Gulf News. (2026, 30 de outubro). Binance hack: Lazarus group suspected as $6.3b theft rattles traders. https://gulfnews.com/videos/business-video/binance-hack-lazarus-group-suspected-as-63b-rattles-traders-1.500729615
- NBC News. (2025, 18 de dezembro). North Korea stole billions in crypto in 2025, new research says. https://www.nbcnews.com/news/amp/rcna249738
- Seoul Economic Daily. (2026, 27 de outubro). Japan to urge citizens to stockpile three days of food, water. https://en.sedaily.com/international/2026/10/27/japan-to-urge-citizens-to-stockpile-three-days-of-food-water
- (2026, 29 de outubro). Map shows nations urging people to stockpile food as France issues warning. https://www.newsweek.com/map-shows-countries-urging-residents-to-stockpile-food-12629524
- Sky News / Radio X. (2026, 22 de outubro). “Be Ready” campaign urges Britons to stock up to survive “extreme weather and cyber attacks”. https://www.radiox.co.uk/news/uk-world/government-launches-new-push-to-prepare-uk-fo/
- International Business Times UK. (2026, outubro). UK government emergency preparedness guidance urges supplies for disruptions including cyberattacks. https://www.ibtimes.co.uk/uk-households-prepare-three-days-disruption-1827455
- (2026, outubro). PHP-ocalypse: How two critical web bugs almost broke the internet. https://techcrunch.com/?p=3181497
- Al Jazeera. (2026, 22 de outubro). What is the PHP coding flaw that could pull down 70 percent of the internet? https://www.aljazeera.com/news/2026/10/22/whats-the-php-coding-flaw-that-could-pull-down-70-percent-of-the-internet
- Comissão Europeia. (2025, 26 de março). Preparedness Union Strategy. Bruxelas: Comissão Europeia.
- Beck, U. (2010). Sociedade de risco: rumo a uma outra modernidade. Editora 34.